امنیت وردپرس: ده کار ضروری که جلوی بیشترِ هکها را میگیرد
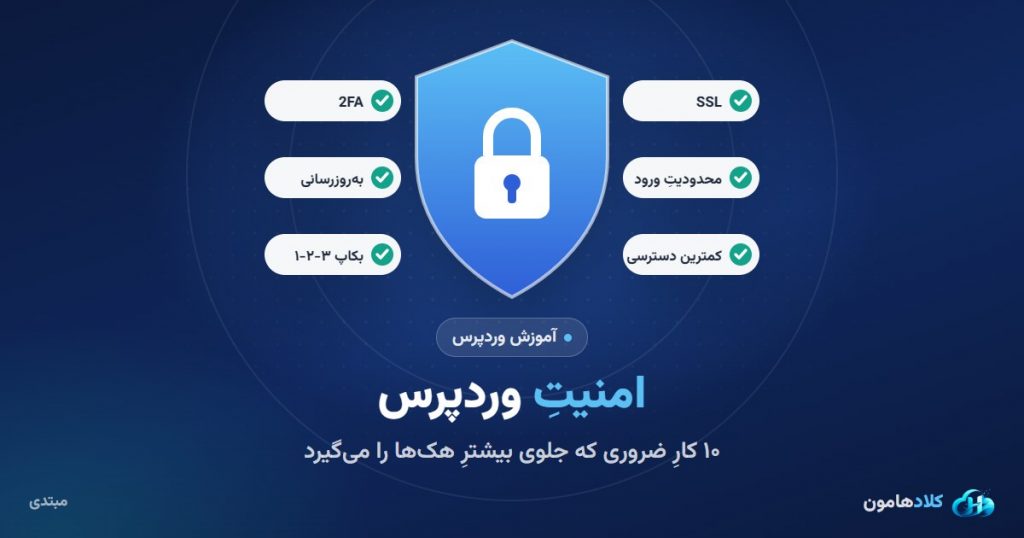
بیشترِ سایتهای وردپرسی با رمزِ ضعیف، افزونهٔ بهروزنشده یا پوستهٔ نالشده هک میشوند. این ده کار بدونِ نیاز به برنامهنویسی جلوی اکثرِ حملهها را میگیرد.
 ۲۵٪تخفیفسرور اختصاصی اوپال ۲، پلاتینیوم ۳، آمتیس ۲ایران سرور · بدون تاریخ انقضافقط برای پلنهای «اوپال 2»، «پلاتینیوم 3» و «آمتیس2» سرور اختصاصی ایران (پلنهای استاندارد)
IranDedicated
📋 فهرست مطالب (۱۰ بخش)
وردپرس بهخودیِ خود امن است؛ بیشترِ سایتهایی که هک میشوند قربانیِ رمزِ ضعیف، افزونهٔ بهروزنشده یا پوستهٔ نالشدهاند. این ده کار، با هم، جلوی اکثرِ حملههای رایج را میگیرند و هیچکدام به دانشِ برنامهنویسی نیاز ندارند.
۱) بهروزرسانیِ منظم
هستهٔ وردپرس، افزونهها و پوسته را بهروز نگه دارید. بیشترِ نفوذها از آسیبپذیریهایی است که مدتها پیش وصله شدهاند. بهروزرسانیِ خودکارِ نسخههای جزئیِ هسته را خاموش نکنید و برای افزونههای کمخطر هم بهروزرسانیِ خودکار را روشن کنید.
۲) هرگز افزونه یا پوستهٔ نالشده نصب نکنید
نسخههای «رایگانشده»ی افزونههای تجاری یکی از رایجترین راههای ورودِ کدِ مخرباند. افزونه را فقط از مخزنِ رسمیِ wordpress.org یا سایتِ سازنده بگیرید.
۳) رمزِ قوی و ورودِ دومرحلهای
برای همهٔ حسابهای مدیر و ویرایشگر رمزِ یکتا و طولانی بگذارید و ورودِ دومرحلهای (با برنامههای تولیدِ کد) را با یک افزونهٔ معتبر فعال کنید. نامِ کاربریِ admin را حذف کنید.
۴) محدود کردنِ تلاشِ ورود
رباتها روزانه هزاران رمز را روی صفحهٔ ورود امتحان میکنند. با افزونهٔ محدودکنندهٔ تلاشِ ورود، آیپی بعد از چند تلاشِ ناموفق موقتاً مسدود میشود. اگر از XML-RPC استفاده نمیکنید (برنامهٔ موبایلِ وردپرس و بعضی سرویسهای انتشار از آن استفاده میکنند)، آن را ببندید.
۵) کمترین دسترسیِ لازم
به نویسندگان نقشِ «نویسنده» یا «ویرایشگر» بدهید، نه «مدیر». حسابهای بلااستفاده را حذف کنید. هر چه حسابِ مدیرِ کمتری وجود داشته باشد، سطحِ حمله کوچکتر است.
۶) بستنِ ویرایشگرِ فایل در پیشخوان
اگر کسی به حسابِ مدیر دست پیدا کند، اولین کارش معمولاً تزریقِ کد از بخشِ «ویرایشگرِ پوسته» است. این خط را در wp-config.php بگذارید:
define( 'DISALLOW_FILE_EDIT', true );۷) کلیدهای امنیتیِ یکتا
کلیدها و نمکهای امنیتیِ wp-config.php نباید مقدارِ پیشفرضِ نمونه باشند. مقادیرِ تازه را از سرویسِ رسمیِ تولیدِ کلیدِ وردپرس بگیرید و جایگزین کنید؛ این کار همهٔ نشستهای فعلی را باطل میکند و اگر قبلاً نفوذی رخ داده، دسترسیِ مهاجم را میبُرد.
۸) مجوزِ درستِ فایلها
پوشهها معمولاً 755 و فایلها 644 باشند و wp-config.php سختگیرانهتر (مثلاً 640 یا 600، بسته به تنظیمِ هاست). هرگز مجوزِ 777 ندهید.
۹) بکاپِ بیرون از هاست
بکاپی که روی همان هاست است، با هک شدن یا از دست رفتنِ هاست از بین میرود. قاعدهٔ ۳-۲-۱ را رعایت کنید: سه نسخه، روی دو نوع فضای ذخیرهسازی، یکی بیرون از محلِ اصلی. بکاپِ هفتگیِ کامل و بکاپِ روزانهٔ پایگاه داده برای بیشترِ سایتها کافی است. یک بار هم بازگردانیِ بکاپ را روی محیطِ آزمایشی امتحان کنید؛ بکاپی که هرگز بازگردانی نشده، بکاپ نیست.
۱۰) HTTPS و هدرهای امنیتی
کلِ سایت باید روی https باشد و نشانیهای http به https هدایت شوند. اگر هاست یا CDN امکانش را میدهد، هدرهای X-Content-Type-Options و X-Frame-Options را هم فعال کنید.
اگر سایت هک شده است: پیش از پاکسازی از وضعیتِ فعلی بکاپ بگیرید (برای بررسی)، همهٔ رمزها و کلیدهای امنیتی را عوض کنید، هسته و افزونهها را از منبعِ رسمی دوباره نصب کنید و پوشهٔ uploads را برای فایلهای PHP بگردید — در این پوشه هیچ فایلِ PHP نباید وجود داشته باشد.
اگر سایت روی سرورِ مجازی است، امنیتِ خودِ سرور هم با شماست؛ مطلبِ ده کارِ ضروری بعد از خریدِ سرور مجازی را ببینید.
پرسشهای متداول
آیا وردپرس امن است؟
افزونهٔ امنیتی لازم است؟
هر چند وقت یک بار بکاپ بگیرم؟
آموزشهای مرتبط
 وردپرس و هاست اشتراکیمبتدیهاست اشتراکی چیست؟ مزایا، محدودیتها و راهنمای خریددر هاست اشتراکی سایت شما کنار سایتهای دیگر روی یک سرور قرار میگیرد و نگهداری سرور با شرکت میزبان است. مزایا، محدودیتها و نکتههای…🕑 ۵ دقیقه📅 ۲۹ مهر ۱۴۰۵
 وردپرس و هاست اشتراکیپیشرفتهمدیریت وردپرس با دستیار هوش مصنوعی از طریق MCP (افزونهٔ رسمی MCP Adapter)با MCP دستیارِ هوشِ مصنوعی مستقیماً با سایتِ وردپرسی کار میکند. راهِ رسمیِ اتصال با افزونهٔ MCP Adapter، گامبهگام و با کاربرِ محدود.🕑 ۴ دقیقه📅 ۱۶ مهر ۱۴۰۵
 وردپرس و هاست اشتراکیپیشرفتهنصب Ollama روی سرور و اتصال هوش مصنوعیِ متنباز به وردپرس (بدون سرویس خارجی)مدلِ هوشِ مصنوعی را روی سرورِ خودتان اجرا کنید و وردپرس را به آن وصل کنید: بدونِ وابستگی به سرویسهای خارجی و بدونِ خروجِ…🕑 ۴ دقیقه📅 ۱۶ مهر ۱۴۰۵